 kisicherheitstraining
Kurz gesagt
Social Engineering ist die gezielte Manipulation von Menschen, um an Informationen, Geld oder Zugänge zu kommen. Angreifer nutzen dafür Hilfsbereitschaft, Vertrauen, Angst oder Respekt vor Autorität. Typische Methoden sind Phishing, Anrufe falscher IT-Mitarbeiter und CEO-Fraud. Generative KI macht solche Angriffe persönlicher und erlaubt gefälschte Stimmen und Videos.
Welche Methoden von Social Engineering gibt es?
Die Methoden unterscheiden sich vor allem im Kanal. Die Tabelle fasst die Varianten zusammen, die BSI, CISA und Europol beschreiben. In der Praxis kombinieren Angreifer mehrere Kanäle, etwa eine Mail als Vorbereitung und einen Anruf, der die Mail bestätigt.
- Gefälschte Mails an Absender und Links erkennen: Phishing-Mails erkennen.
- Wie der Betrug mit der angeblichen Chefanweisung abläuft, steht im Leitfaden zum CEO-Fraud.
| Methode | Kanal | So läuft es ab |
|---|---|---|
| Phishing | Mail, Webseite | Gefälschte Nachrichten locken auf Seiten, auf denen das Opfer Zugangsdaten eingibt. |
| Spear-Phishing | Die Nachricht ist nach vorheriger Recherche auf eine kleine Gruppe oder eine Person zugeschnitten. | |
| Vishing | Telefon, VoIP | Ein Anrufer gibt sich als Bank, Dienstleister oder IT-Support aus und fordert Daten oder eine Aktion. |
| Smishing | SMS, Messenger | Kurznachrichten mit Link oder Rückrufnummer führen auf die eigentliche Falle. |
| CEO-Fraud | Mail, Telefon, Video | Täter geben sich als Geschäftsführung aus und lassen hohe Beträge überweisen. |
| Falscher IT-Support | Telefon | Ein angeblicher Administrator verlangt das Passwort, um einen Fehler zu beheben. |
| Deepfake | Anruf, Videokonferenz | Eine KI-gefälschte Stimme oder ein gefälschtes Gesicht verleiht der Anweisung Autorität. |
Wie läuft ein Social-Engineering-Angriff ab?
Die meisten Angriffe folgen demselben Muster. Europol nennt in seiner Warnung zu Vishing für Beschäftigte genau diese Bausteine: eine vertraute Rolle, Bezug auf öffentlich verfügbare Informationen und Dringlichkeit.
Den ersten Schritt können Sie am stärksten beeinflussen. Das BSI erwartet, dass Angreifer frei verfügbare Informationen zunehmend automatisiert mit KI auswerten, und hält es deshalb für wichtiger, persönliche und betriebliche Informationen aus dem Internet herauszuhalten. Jede öffentliche Zuständigkeitsliste, jede Abwesenheitsnotiz nach außen und jedes Video mit der Stimme der Geschäftsführung ist Rohmaterial für den Vorwand.
Den letzten Schritt kann niemand mehr aufhalten, wenn das Geld überwiesen ist. Zwischen Druck und Handlung liegt deshalb der Moment, an dem eine feste Regel greifen muss: anhalten, auf bekanntem Weg zurückrufen, erst dann handeln.
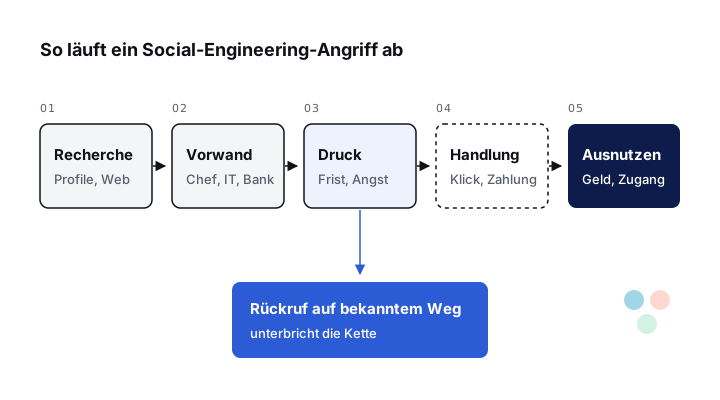
Recherche
Der Angreifer sammelt Namen, Zuständigkeiten und Abläufe aus Webseite, Karriereportalen und sozialen Netzwerken.
Vorwand
Er tritt in einer vertrauten Rolle auf: Vorgesetzte, IT-Support, Bank, Lieferant oder Behörde.
Druck
Eine Frist, ein angebliches Sicherheitsproblem oder ein vertrauliches Projekt lässt keine Zeit zum Nachfragen.
Handlung
Das Opfer gibt Daten preis, klickt, ändert eine Einstellung oder gibt eine Zahlung frei.
Ausnutzen
Mit dem Zugang oder dem Geld verschwindet der Angreifer, oft bevor jemand den Vorgang bemerkt.
Welche psychologischen Hebel nutzen Angreifer?
Social Engineering funktioniert, weil es an Verhalten anknüpft, das im Arbeitsalltag erwünscht ist. Wer hilfsbereit ist und Anweisungen der Geschäftsführung zügig umsetzt, ist ein guter Kollege und zugleich ein gutes Ziel. Die Hebel, die BSI und Europol beschreiben, lassen sich in fünf Gruppen ordnen.
- Autorität: Die Anweisung kommt angeblich von der Geschäftsführung, der Polizei oder der Bank.
- Hilfsbereitschaft: Ein Kollege braucht angeblich schnell ein Passwort oder eine Datei.
- Angst: Ein Konto sei gesperrt, ein System kompromittiert, ein Angehöriger in Not.
- Zeitdruck: Europol nennt Dringlichkeit als typisches Merkmal betrügerischer Anrufe.
- Vertraulichkeit: Ein geheimes Projekt verbietet, mit anderen über den Auftrag zu sprechen.
Achten Sie auf die Kombination: Eine dringende Bitte, die zugleich ungewöhnlich und vertraulich ist, ist das stärkste Warnsignal, unabhängig davon, wie echt Stimme, Bild oder Absender wirken.
Social Engineering Beispiele aus Unternehmen
Der falsche Administrator. Das Standardbeispiel des BSI: Jemand ruft an, stellt sich als Systemadministrator vor und verlangt das Passwort, um angeblich einen Fehler zu beheben. Die ENISA beschreibt im Threat Landscape 2026, dass die Gruppe ShinyHunters genau so vorging: Vishing-Anrufe als angebliches IT-Personal, um Anmeldedaten für Single-Sign-On und MFA-Codes zu erbeuten.
Die gefälschte Videokonferenz. Im Januar 2024 überwies ein Finanzmitarbeiter des Ingenieurunternehmens Arup in Hongkong 200 Millionen Hongkong-Dollar in 15 Überweisungen an Betrüger. In einer Videokonferenz hatten ihn ein gefälschter Finanzvorstand und weitere gefälschte Kollegen dazu angewiesen. Arup bestätigte, dass gefälschte Stimmen und Bilder eingesetzt wurden. Mehr dazu auf der Seite Deepfakes erkennen.
Die geklonte Chefstimme. Im Juli 2024 erhielt ein Manager von Ferrari laut Bloomberg WhatsApp-Nachrichten und dann einen Anruf, in dem eine KI-Stimme den Konzernchef nachahmte und eine Devisentransaktion verlangte. Der Manager fragte nach dem Titel eines Buchs, das ihm der echte Chef wenige Tage zuvor empfohlen hatte. Daraufhin brach das Gespräch ab. Wie solche Stimmen entstehen, erklärt die Seite Voice Cloning.
Woran erkennen Sie einen Social-Engineering-Angriff?
Kein einzelnes Merkmal beweist einen Angriff, aber bestimmte Muster kehren immer wieder. Europol und CISA beschreiben sie für Anrufe und Mails sehr ähnlich. Je mehr davon zusammenkommen, desto eher sollten Sie den Vorgang anhalten und prüfen.
Bei Mails nennt CISA Absenderadressen, die einer echten Firma bis auf kleine Abweichungen gleichen, Links, deren Ziel nicht zum angezeigten Text passt, und unerwartete Anhänge mit falscher Dringlichkeit. Bei Anrufen beschreibt Europol eine allgemeine Anrede, weil der Angreifer den Namen oft nicht kennt, den Auftritt als Bank, Technikdienstleister oder Paketdienst und Bezüge auf Informationen, die öffentlich auf der Firmenwebseite oder in sozialen Profilen stehen.
Ein Punkt verdient besondere Aufmerksamkeit: die verlangte Handlung. Europol rät, während eines verdächtigen Anrufs keine Auskünfte zur Organisationsstruktur zu geben und keine Handlung auszuführen, also keine Einstellung zu ändern, keine Mail zu senden und keinen Link zu öffnen.
- Die Anfrage kommt unerwartet und weicht vom üblichen Ablauf ab.
- Es gibt eine Frist, eine Drohung oder ein angeblich dringendes Problem.
- Sie sollen über den Vorgang schweigen oder niemanden einbinden.
- Kontaktdaten für die Rückfrage liefert der Absender gleich mit.
- Am Ende steht eine Zahlung, ein Passwort, ein Code oder ein Klick.
Wie verstärkt KI Social Engineering?
Laut ENISA nutzen Angreifer KI vor allem, um vorhandene Fähigkeiten zu verstärken. Das BSI schreibt, dass klassische Techniken durch KI vereinfacht und beschleunigt werden und ungezieltes Phishing sich dem gezielten Spear-Phishing annähert. Auch die Recherche über Zielorganisationen und ihre Mitarbeitenden wird durch KI leichter, weil sich große Datenmengen schneller auswerten lassen.
Europol stellt im Bericht IOCTA 2025 fest, dass generative KI und große Sprachmodelle Social-Engineering-Angriffe verstärken und Betrugsnachrichten mit großer Präzision auf kulturellen Kontext und persönliche Details der Opfer zugeschnitten werden. Die ENISA beobachtet im Threat Landscape 2026 zusätzlich mehr KI-generierte Inhalte und Deepfake-Videos, mit denen Angreifer vertraute Kontakte imitieren.
Für Ihr Team heißt das: Merkmale wie Rechtschreibfehler oder ein holpriger Ton taugen immer weniger als Warnsignal. Auch Stimme und Gesicht beweisen keine Identität mehr. Einen Überblick über die Maschen gibt die Seite KI-Betrug.
| Bisheriges Warnsignal | Was KI daran ändert |
|---|---|
| Fehlerhafte Sprache in der Mail | Sprachmodelle schreiben fehlerfrei und im passenden Ton. |
| Allgemeine Anrede, kein Bezug zum Empfänger | Öffentliche Informationen werden automatisch ausgewertet und eingebaut. |
| Fremde Stimme am Telefon | Eine geklonte Stimme klingt wie die bekannte Person. |
| Bekanntes Gesicht in der Videokonferenz | Bild und Stimme lassen sich auch in einer Konferenz fälschen. |
Wie verbreitet ist Social Engineering?
Die ENISA hat für den Threat Landscape 2026 die Vorfälle des Jahres 2025 mit Bezug zur EU ausgewertet. Unter den Social-Engineering-Techniken in diesen Vorfällen lag Phishing bei 77,8 Prozent, gefolgt von Schadmails (Malspam) mit 13 Prozent. Die ENISA beschreibt außerdem einen Trend zu Angriffen über vertraute Kommunikationsplattformen und zum Missbrauch legitimer Anmeldeverfahren.
Für Deutschland meldet die Bundesregierung zum Bundeslagebild Cybercrime 2025 rund 334.000 registrierte Fälle und ein erhebliches Dunkelfeld. Die Verbraucherzentrale NRW zählte 2025 laut derselben Meldung 382.470 Phishing-Mails, rund 10 Prozent weniger als 2024. Kriminelle nutzen KI nach Angaben der Bundesregierung, um Angriffe effizienter und professioneller durchzuführen.
Was Ihr Team konkret tut
Die wirksamste Abwehr sind wenige feste Regeln, die jeder kennt und die niemand begründen muss. Sie gelten unabhängig davon, ob der Angriff per Mail, Telefon oder Video kommt.
- Daten schützen: Passwörter, Codes und Kontodaten nie am Telefon oder per Mail nennen.
- Zweiten Kanal nutzen: Ungewöhnliche Bitten über eine bekannte Nummer bestätigen.
- Ergebnisse prüfen: Vor jeder Zahlung fragen, ob der Auftrag zum üblichen Ablauf passt.
- Vorfälle melden: Verdächtige Kontakte sofort melden, auch wenn nichts passiert ist.
- Wenig preisgeben: Organigramm, Zuständigkeiten und Abwesenheiten gehören nicht in öffentliche Profile.
- Nachfragen erlaubt: Eine Kontrollfrage, die nur die echte Person beantworten kann, ist nie unhöflich.
Europol empfiehlt, nach einem verdächtigen Anruf Datum und Uhrzeit, die Rufnummer, alle Angaben des Anrufers und die verlangte Handlung an den internen Helpdesk zu melden.
Was die Organisation regeln sollte
Regeln für Einzelne wirken nur, wenn die Abläufe sie stützen. Wer für eine Überweisung ohnehin eine zweite Freigabe braucht, kann einem angeblichen Chef am Telefon gelassen sagen, dass es so nicht geht. Wer einen klaren Meldeweg kennt, meldet auch einen Anruf, bei dem er schon zu viel gesagt hat.
Legen Sie fest, welche Vorgänge immer eine Bestätigung über einen zweiten Kanal brauchen: Zahlungen außerhalb des Üblichen, geänderte Bankverbindungen von Lieferanten, Zurücksetzen von Passwörtern und MFA. Halten Sie die Rückrufnummern in einem internen Verzeichnis vor, damit niemand die Nummer aus der verdächtigen Nachricht verwendet.
Feste Regeln wirken erst, wenn alle sie kennen und geübt haben. Wie eine Schulung dazu aufgebaut ist und was sie abdecken sollte, beschreibt die Seite Security-Awareness-Schulung. Wenn Sie Ihr Team gezielt auf Betrug mit KI vorbereiten wollen: Training für Ihr Team anfragen.
Häufige Fragen
Was ist Social Engineering einfach erklärt?
Ein Angreifer bringt einen Menschen dazu, etwas zu tun, das ihm selbst oder seinem Unternehmen schadet. Er gibt sich dafür als vertraute Person aus und nutzt Hilfsbereitschaft, Respekt oder Angst. Technische Schutzmaßnahmen werden so umgangen, weil das Opfer selbst die Tür öffnet.
Was ist der Unterschied zwischen Phishing und Social Engineering?
Social Engineering ist der Oberbegriff für die Manipulation von Menschen. Phishing ist eine Methode davon, meist per Mail oder gefälschter Webseite. Weitere Methoden sind Anrufe (Vishing), Kurznachrichten (Smishing), CEO-Fraud und Deepfakes.
Woran erkenne ich einen Social-Engineering-Anruf?
Europol nennt als Merkmale eine allgemeine Anrede, Dringlichkeit, die Rolle eines vertrauten Unternehmens und Bezüge auf Informationen, die öffentlich im Netz stehen. Verlangt der Anrufer Daten, eine Einstellung oder einen Klick, legen Sie auf und rufen über eine bekannte Nummer zurück.
Warum fallen auch erfahrene Mitarbeitende darauf herein?
Weil die Angriffe an erwünschtem Verhalten ansetzen: schnell helfen, Anweisungen umsetzen, vertraulich bleiben. Wer getäuscht wird, handelt im guten Glauben. Mit KI wirken Mails, Stimmen und Videos zudem echter als früher.
Kann man Deepfakes in Social-Engineering-Angriffen zuverlässig erkennen?
Nicht zuverlässig. Typische Fehler in Bild und Ton gibt es, die Seite Deepfakes erkennen nennt sie. Verlässlicher ist ein fester Ablauf: Rückruf über eine bekannte Nummer oder eine Frage, die nur die echte Person beantworten kann.
Was tun, wenn ich auf Social Engineering hereingefallen bin?
Sofort Vorgesetzte und die Verantwortlichen für Informationssicherheit informieren, Passwörter ändern und bei Zahlungen die Bank kontaktieren. Bei Betrug ist die Polizei zuständig. Je schneller die Meldung, desto eher lassen sich Schäden begrenzen.
Welche Rolle spielen soziale Netzwerke?
Sie liefern das Material für die Recherche: Namen, Zuständigkeiten, Abwesenheiten und Stimmproben aus Videos. Das BSI rät, im beruflichen Umfeld keine vertraulichen Details über Arbeitgeber oder Tätigkeit preiszugeben.
Quellen
- Social Engineering: Der Mensch als Schwachstelle, BSI
- Factsheet Social Engineering (Stand 04.2023), Cybersicherheitsagentur Baden-Württemberg
- Avoiding Social Engineering and Phishing Attacks, CISA
- Vishing: The voice phishing scam. Advice for corporate employees, Europol
- KI und gegenwärtige Cyberbedrohungen, BSI
- ENISA Threat Landscape 2026 (September 2026), ENISA
- Europol published report on how cybercriminals trade and exploit data (IOCTA 2025), Europäische Kommission
- Internetkriminalität auf hohem Niveau: Bundeslagebild Cybercrime 2025, Bundesregierung
- Company defrauded by deepfake CFO identified as engineering group Arup, CFO.com
- Ferrari narrowly dodges deepfake scam simulating deal-hungry CEO (Bloomberg), Gulf News