 kisicherheitstraining
Kurz gesagt
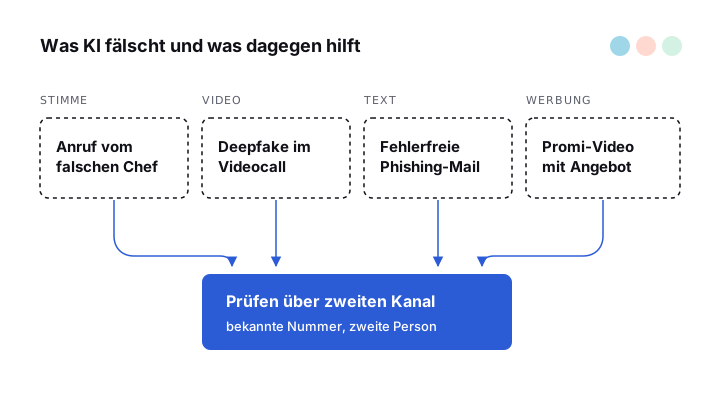
KI-Betrug bezeichnet Betrugsmaschen, bei denen Täter künstliche Intelligenz nutzen: geklonte Stimmen am Telefon, Deepfake-Videos in Konferenzen, fehlerfreie Phishing-Mails, falsche Bewerber und Fake-Werbung mit bekannten Gesichtern. Für Unternehmen geht es meist um Überweisungen, Zugangsdaten oder Zugriff auf Systeme. Wirksam ist vor allem, jede ungewöhnliche Anweisung über einen zweiten, bekannten Kanal zu prüfen.
Was ist KI-Betrug?
KI-Betrug ist ein Sammelbegriff für Betrug, bei dem generative KI ein Werkzeug der Täter ist. Das FBI beschreibt das Prinzip so: KI erzeugt überzeugende synthetische Inhalte wie Profile, Gespräche, Stimmen und Videos, oft in großer Menge, und diese werden immer schwerer zu erkennen.
Das BKA hält im Bundeslagebild Cybercrime 2025 fest, dass es bislang keine polizeilichen Kennzahlen zum konkreten KI-Einsatz bei Cybercrime gibt. Es beobachtet aber, dass KI die technische Einstiegshürde senkt und erfahrenen Tätern hilft, schneller und effektiver anzugreifen. Europol stellt im IOCTA 2026 fest, dass generative KI Online-Betrug weiter beschleunigt.
Belastbare Zahlen gibt es vor allem aus zwei Quellen. Das FBI erhielt 2025 über 22.000 Beschwerden mit KI-Bezug und gemeldeten Verlusten von über 893 Millionen US-Dollar. In der KI-Sicherheitsstudie 2026 von TÜV-Verband und BSI berichteten 17 Prozent der über 500 befragten Unternehmen von KI-bezogenen Angriffen oder Betrugsversuchen in den letzten zwölf Monaten.
Welche KI-Betrugsmaschen treffen Unternehmen?
Die meisten Maschen sind aus dem Social Engineering bekannt. KI ersetzt dabei die Fähigkeit, die den Tätern früher fehlte: eine glaubwürdige Stimme, ein bekanntes Gesicht, fehlerfreies Deutsch. Die Tabelle ordnet die Varianten nach dem, was gefälscht wird.
| Masche | Was KI fälscht | Worauf die Täter zielen |
|---|---|---|
| Anruf vom falschen Chef | Stimme einer Führungskraft | Dringende Überweisung |
| Deepfake-Videokonferenz | Gesichter und Stimmen mehrerer Kollegen | Freigabe großer Zahlungen |
| KI-Phishing | Fehlerfreie, persönliche Mails und Login-Seiten | Zugangsdaten, Zahlungen, Schadsoftware |
| Falsche Bewerber | Gesicht oder Stimme im Online-Interview | Zugang zum Firmennetz |
| Fake-Werbung und Anlagebetrug | Videos bekannter Personen, Trading-Plattformen | Einzahlungen, Daten, Bestellungen |
Anrufe und Videokonferenzen mit gefälschten Chefs
Das BSI beschreibt das Szenario ausdrücklich: Ein Angreifer ruft mit der Stimme einer Führungskraft an, um eine Geldtransaktion auszulösen. Gesichter lassen sich laut BSI teils in Echtzeit und in vergleichsweise hoher Qualität tauschen. Wie aus wenigen Aufnahmen eine Stimme entsteht, erklärt die Seite Voice Cloning.
Der bekannteste Fall betrifft den Ingenieurkonzern Arup. Ein Mitarbeiter in Hongkong überwies 2024 nach einer Videokonferenz, in der laut Polizei alle anderen Teilnehmer Deepfakes waren, rund 25,6 Millionen US-Dollar. Arup bestätigte gegenüber CNN den Einsatz gefälschter Stimmen und Bilder. Die Masche dahinter ist der klassische CEO-Fraud.
Die Polizei nennt als Warnzeichen eine metallisch oder unnatürlich klingende Stimme, Lippen, die nicht genau zum Ton passen, und eine vorgetäuschte Notlage mit Zeitdruck. Verlassen sollten Sie sich auf solche Fehler nicht, denn die Technik wird besser. Woran Sie Fälschungen trotzdem erkennen, beschreibt die Seite Deepfakes erkennen.
Phishing-Mails, die KI geschrieben hat
Laut BKA erzeugt KI fehlerfreie Phishing-Mails, die Stil und Auftreten bekannter Unternehmen imitieren und durch automatisierte Recherche auf den Empfänger zugeschnitten sind. Das BSI warnt im Juni 2026, dass Täter dafür öffentliche Informationen von Unternehmenswebsites und sozialen Medien nutzen. In der Studie von TÜV-Verband und BSI nannten 90 Prozent der betroffenen Unternehmen Phishing-Mails als Angriffsform.
Die alten Merkmale wie schlechtes Deutsch fallen damit weg. Welche Merkmale noch tragen und wie Sie Absender und Links prüfen, steht auf der Seite Phishing-Mails erkennen.
Falsche Bewerber und gefälschte Identitäten
Eine Masche, die vor allem Personalabteilungen trifft: Bewerber, die im Online-Interview Stimme oder Gesicht fälschen. Das FBI beschreibt als Anzeichen, dass Mund und Bewegungen nicht genau zum Ton passen, und dass etwa Husten oder Niesen nicht zum Bild passen. Hohe Geldschäden sieht das FBI dabei kaum, das Ziel scheint meist der Zugang zu internen Netzwerken zu sein.
Auch Identitätsprüfungen per Video sind ein Ziel. Das BSI hält Angriffe auf Fernidentifikation, also Sprechererkennung am Telefon oder Videoidentifikation, für erfolgversprechend, weil der Prüfer keine Kontrolle über Kamera und Mikrofon hat. Die Hongkonger Polizei berichtete 2024 von mindestens 20 Fällen, in denen Deepfakes Gesichtserkennung bei Kredit- und Kontoanträgen mit gestohlenen Ausweisen täuschten.
Laden Sie Bewerber für Stellen mit Zugriff auf sensible Systeme vor der Vertragsunterschrift mindestens einmal persönlich ein oder prüfen Sie Identität und Zeugnisse über einen unabhängigen Weg.
Fake-Werbung, Anlagebetrug und Fake-Shops
Die Verbraucherzentrale warnt vor Deepfake-Werbung mit bekannten Gesichtern wie Günther Jauch, Frank Thelen oder Barbara Schöneberger. Beworben werden Krypto-Investments, Trading-Plattformen oder Gesundheitsprodukte, die abgebildeten Personen wissen davon meist nichts. Die Anzeigen führen auf täuschend echte Webseiten oder Fake-Shops.
Unter den KI-bezogenen Beschwerden beim FBI wiegt der Anlagebetrug am schwersten. Das FBI zählte 2025 Verluste von über 632 Millionen US-Dollar in Anlagebeschwerden mit KI-Bezug und weist darauf hin, dass viele Opfer gar nicht erkennen, wie stark KI beteiligt war. Europol beschreibt, dass Kriminelle über Werbung auf großen Plattformen Opfer in industriellem Maßstab ansprechen.
Für Unternehmen hat das zwei Seiten. Mitarbeitende können auf solche Angebote hereinfallen, auch bei Bestellungen für die Firma in einem Fake-Shop. Und das Gesicht Ihrer eigenen Geschäftsführung kann in solcher Werbung auftauchen. Die Verbraucherzentrale rät, gefälschte Anzeigen mit Screenshot bei der Plattform zu melden und unbekannte Shops vorab mit dem Fakeshop-Finder zu prüfen.
Was Ihr Team konkret tut
Das BSI nennt die Schulung potenziell betroffener Personen eine zentrale Maßnahme gegen Deepfake-Angriffe und fordert konkrete Sensibilisierung für KI-gestütztes Social Engineering. Am meisten helfen Regeln, die nicht davon abhängen, eine Fälschung zu erkennen.
Daten schützen
Prüfen Sie, welche Stimmaufnahmen, Videos und Angaben zu Zuständigkeiten öffentlich sind. Sie sind das Rohmaterial für personalisierte Angriffe.
Zweiten Kanal nutzen
Jede ungewöhnliche Anweisung zu Geld, Zugangsdaten oder Kontodaten wird über eine selbst gewählte, bekannte Nummer bestätigt. Ein Videocall zählt nicht als Bestätigung.
Ergebnisse prüfen
Zahlungen ab einer festen Summe und jede Kontoänderung prüft eine zweite Person. Bei Bewerbungen für sensible Rollen gilt das für die Identität.
Vorfälle melden
Auch abgewehrte Versuche gehen sofort an IT-Sicherheit oder Geschäftsführung. Bei Schaden: Bank anrufen und Anzeige bei der Zentralen Ansprechstelle Cybercrime erstatten.
Für Telefonate mit Führungskräften empfiehlt die Polizei eine persönliche Frage, deren Antwort nicht öffentlich recherchierbar ist, oder vereinbarte Rückrufregeln. Wie Sie solche Regeln im ganzen Team verankern, zeigt die Seite zur Security-Awareness-Schulung. Direkt für Ihr Team: Training für Ihr Team anfragen.
Häufige Fragen
Was versteht man unter KI-Betrug?
Betrug, bei dem Täter künstliche Intelligenz nutzen, um Stimmen, Videos, Texte oder Webseiten zu fälschen. Die Maschen selbst, etwa der falsche Chef oder die falsche Bank, sind oft alt. KI macht sie glaubwürdiger und erlaubt mehr Versuche mit weniger Aufwand.
Wie häufig ist KI-Betrug in Deutschland?
Eine amtliche Zahl gibt es nicht. Das BKA schreibt im Bundeslagebild Cybercrime 2025, dass keine polizeilichen Kennzahlen zum konkreten KI-Einsatz vorliegen. In der Befragung von TÜV-Verband und BSI berichteten 17 Prozent der Unternehmen von KI-bezogenen Angriffen oder Betrugsversuchen, davon 4 Prozent mit bestätigten Vorfällen.
Kann man KI-Betrug am Telefon erkennen?
Manchmal. Die Polizei nennt metallische oder unnatürliche Stimmen und ungewöhnliche Betonung als Hinweise, das BSI eine spürbare Verzögerung. Sicherer ist es, aufzulegen und die Person über ihre gespeicherte Nummer zurückzurufen.
Helfen Programme, die Deepfakes erkennen?
Nur begrenzt. Das BSI schreibt, dass Gegenmaßnahmen in der Regel keinen vollständigen Schutz bieten und Angreifer, die sich anpassen, derzeit nicht effektiv abgewehrt werden können. Feste Abläufe mit Rückruf und Vier-Augen-Prinzip wirken unabhängig davon, wie gut die Fälschung ist.
Was tun, wenn das Gesicht unseres Chefs in Fake-Werbung auftaucht?
Machen Sie Screenshots und melden Sie die Anzeige bei der Plattform als irreführend, so wie es die Verbraucherzentrale empfiehlt. Informieren Sie Kunden und Mitarbeitende über Ihre offiziellen Kanäle, dass Ihr Unternehmen keine solchen Angebote macht. Für rechtliche Schritte ziehen Sie Ihre Rechtsberatung hinzu.
Quellen
- 2025 IC3 Annual Report (Abschnitt Artificial Intelligence Used in Cybercrime), FBI Internet Crime Complaint Center
- Bundeslagebild Cybercrime 2025, Bundeskriminalamt
- Internet Organised Crime Threat Assessment (IOCTA) 2026, Europol
- Nur jedes zehnte Unternehmen gegen KI-gestützte Angriffe gerüstet (KI-Sicherheitsstudie 2026), BSI und TÜV-Verband
- Auswirkungen auf die Cybersicherheit von Organisationen durch die Entwicklung im Bereich Künstlicher Intelligenz (22.06.2026), BSI
- Deepfakes: Gefahren und Gegenmaßnahmen, BSI
- Deepfake-Betrug, Polizeiliche Kriminalprävention der Länder und des Bundes
- Täuschend echt: Wie Kriminelle Deepfakes mit Promis für Fake-Werbung nutzen, Verbraucherzentrale
- Abzocke online: Wie erkenne ich Fakeshops im Internet?, Verbraucherzentrale
- Arup revealed as victim of $25 million deepfake scam involving Hong Kong employee, CNN
- Finance worker pays out $25 million after video call with deepfake ‘chief financial officer’, CNN