 kisicherheitstraining
Kurz gesagt
Eine Security-Awareness-Schulung sensibilisiert Beschäftigte für Risiken der Informationssicherheit und vermittelt sicheres Verhalten, etwa beim Erkennen von Phishing oder beim Melden von Vorfällen. Das BSI beschreibt im IT-Grundschutz-Baustein ORP.3, wie ein solches Programm aufgebaut wird. Für NIS-2-Einrichtungen schreibt § 30 BSIG Schulungen vor, die Geschäftsleitung muss nach § 38 BSIG regelmäßig teilnehmen.
Was ist eine Security-Awareness-Schulung?
Eine Security-Awareness-Schulung (auch Awareness-Schulung, Cyber-Awareness-Training oder IT-Sicherheit-Schulung) soll das Sicherheitsbewusstsein im Team stärken. Das BSI formuliert das Ziel im Baustein ORP.3 so: Die Wahrnehmung der Mitarbeiter für Sicherheitsrisiken schärfen und ihnen die Kenntnisse für sicherheitsbewusstes Verhalten vermitteln.
Das BSI unterscheidet dabei zwei Ebenen. Sensibilisierung heißt, dass Beschäftigte Gefährdungen kennen und wissen, wie sie sich auf das Unternehmen auswirken. Schulung heißt, dass sie Regeln und Werkzeuge im Arbeitsalltag richtig anwenden, etwa eine neue Sicherheitsfunktion oder einen Meldeweg.
Der Grund für beides steht ebenfalls in ORP.3: Regeln lediglich festzulegen garantiert nicht, dass sie beachtet werden. Werden Sicherheitsmaßnahmen nur angeordnet, ohne dass Beschäftigte ihren Zweck kennen, werden sie im Alltag leicht ignoriert.
Abzugrenzen ist die Datenschutz-Schulung. Sie dreht sich um den rechtmäßigen Umgang mit personenbezogenen Daten nach DSGVO, während die Awareness-Schulung alle Informationen und Systeme des Unternehmens schützt. Beide überschneiden sich bei Datenpannen, Phishing und KI-Werkzeugen, deshalb lohnt es sich, sie abzustimmen und Doppelungen zu vermeiden.
Was ändert KI an der Security Awareness?
KI verschiebt das Thema in zwei Richtungen. Angreifer nutzen sie für glaubwürdigere Täuschungen, und Beschäftigte nutzen sie selbst als Arbeitswerkzeug. Beides gehört heute in eine Awareness-Schulung.
Auf der Angreiferseite bleibt das Grundmuster gleich. Das BSI beschreibt Social Engineering als Ausnutzen menschlicher Eigenschaften wie Hilfsbereitschaft, Vertrauen, Angst oder Respekt vor Autorität. Mit generierten Texten, Stimmen und Videos wirken solche Anfragen echter. Wie die Maschen ablaufen, zeigt die Seite zu Social Engineering und seinen Methoden.
Auf der Nutzerseite nennt das BSI in seinem Papier zu generativen KI-Modellen als Risiko die fehlende Vertraulichkeit eingegebener Daten: Der Betreiber eines KI-Dienstes kann auf Eingaben zugreifen und sie je nach Bedingungen zum Training nutzen. Als Gegenmaßnahme empfiehlt das BSI, Nutzende zu sensibilisieren, damit sie Ausgaben kritisch hinterfragen. Arbeitgeber sollen festlegen, welche KI-Anwendungen zu welchen Zwecken erlaubt sind und welche Eingaben getätigt werden dürfen.
Für den Umgang mit KI-Werkzeugen gibt es eigene Seiten: zur Datenschutz-Schulung mit KI, zur ChatGPT-Schulung und zur Copilot-Schulung.
Ist eine Security-Awareness-Schulung Pflicht?
Eine allgemeine Schulungspflicht für jedes Unternehmen gibt es nicht. Mehrere Normen verlangen aber Schulungen oder Maßnahmen, die ohne Schulung kaum zu erfüllen sind. Welche davon für Sie gilt, hängt von Branche, Größe und KI-Einsatz ab.
Seit dem 6. Dezember 2025 gilt das neue BSI-Gesetz zur Umsetzung der NIS-2-Richtlinie. Ob Ihr Unternehmen als besonders wichtige oder wichtige Einrichtung gilt, regelt § 28 BSIG nach Branche und Größe. Für Fragen zur KI-Kompetenz nach Artikel 4 der KI-Verordnung gibt es eine eigene Seite zur KI-Schulungspflicht.
| Norm | Wen sie betrifft | Was sie verlangt |
|---|---|---|
| § 30 Abs. 2 Nr. 7 BSIG | Besonders wichtige und wichtige Einrichtungen | Risikomanagement mit grundlegenden Schulungen und Sensibilisierungsmaßnahmen zur IT-Sicherheit |
| § 38 Abs. 3 BSIG | Geschäftsleitungen dieser Einrichtungen | Regelmäßige Teilnahme an Schulungen, um Risiken und Risikomanagement bewerten zu können |
| Art. 32 Abs. 4 DSGVO | Alle, die personenbezogene Daten verarbeiten | Schritte, damit unterstellte Personen Daten nur auf Anweisung verarbeiten |
| Art. 39 Abs. 1 lit. b DSGVO | Unternehmen mit Datenschutzbeauftragtem | Der Datenschutzbeauftragte überwacht auch Sensibilisierung und Schulung der Beschäftigten |
| Art. 4 KI-Verordnung | Anbieter und Betreiber von KI-Systemen | Maßnahmen zur Förderung der KI-Kompetenz, ohne ein bestimmtes Niveau je Person zu garantieren |
| BSI IT-Grundschutz ORP.3 | Unternehmen, die nach IT-Grundschutz arbeiten | Zielgruppengerechtes Programm, Schulung aller Beschäftigten, Messung des Lernerfolgs |
ORP.3 ist ein Standard des BSI und kein Gesetz. Es zeigt aber, was als Stand der Technik gilt, und § 30 Abs. 2 BSIG verlangt, dass Maßnahmen den Stand der Technik einhalten sollen.
Welche Inhalte gehören in eine Awareness-Schulung?
ORP.3 nennt die Gefährdungen, gegen die ein Programm wirken soll: unzureichende Kenntnis der Regeln, nicht erkannte Sicherheitsvorfälle, sorgloser Umgang mit Informationen und Social Engineering bis zum CEO-Fraud. Daraus und aus den Risiken generativer KI ergeben sich diese Themenblöcke.
Die Betrugsthemen vertiefen die Seiten zu Phishing-Mails erkennen und zu CEO-Fraud. Wählen Sie für jede Zielgruppe die Blöcke aus, die zu ihren Aufgaben passen.
| Themenblock | Was Ihr Team danach kann |
|---|---|
| Phishing und gefälschte Nachrichten | Verdächtige Mails, Chats und Anrufe erkennen und richtig weiterleiten |
| Social Engineering und CEO-Fraud | Druck, Eile und angebliche Autorität als Warnzeichen erkennen und über einen zweiten Kanal prüfen |
| Deepfakes und geklonte Stimmen | Bei Video- und Telefonanfragen zu Geld oder Daten eine Rückfrage auslösen |
| Zugänge und Passwörter | Zugangsdaten nie weitergeben und Mehr-Faktor-Anmeldung nutzen |
| KI-Werkzeuge im Alltag | Nur freigegebene Werkzeuge nutzen, keine vertraulichen Daten eingeben, Ergebnisse prüfen |
| Umgang mit Informationen | Ausdrucke, Bildschirme und Gespräche unterwegs schützen |
| Sicherheitsvorfälle melden | Den Meldeweg kennen und auch eigene Fehler sofort melden |
Wer braucht welche Schulung?
ORP.3 verlangt in der Anforderung A4 eine Zielgruppenanalyse: Programme sollen sich an Zielgruppen orientieren und deren Hintergründe berücksichtigen. Nach A6 sollen alle Beschäftigten entsprechend ihren Aufgaben und Verantwortlichkeiten geschult werden.
Zwei Gruppen hebt das BSI eigens hervor. Die Institutionsleitung muss nach A1 für Sicherheitsfragen sensibilisiert sein und das Programm unterstützen. Besonders exponierte Personen sollen nach A9 vertiefende Schulungen erhalten, wenn der Schutzbedarf erhöht ist.
- Geschäftsleitung: Risiken bewerten, Vorbild sein, bei NIS-2-Pflicht selbst regelmäßig teilnehmen.
- Buchhaltung und Zahlungsfreigabe: CEO-Fraud, geänderte Bankdaten, Rückruf über bekannte Nummern.
- Personal und Assistenz: gefälschte Bewerbungen, Anfragen nach Mitarbeiterdaten, KI bei Personaldaten.
- IT und Administration: Vorfälle erkennen und von technischen Fehlern unterscheiden.
- Neue Beschäftigte und Externe: Einweisung nach ORP.3.A3 vor dem ersten Zugang.
So planen Sie ein Awareness-Programm in sechs Schritten
ORP.3 beschreibt ein Programm, das geplant, durchgeführt, gemessen und regelmäßig überarbeitet wird. Als Gründe für wirkungslose Schulungen nennt das BSI unter anderem fehlende Unterstützung der Leitung, unklare Ziele, mangelnde Erfolgskontrolle und fehlende Kontinuität. Die Schritte setzen genau dort an.
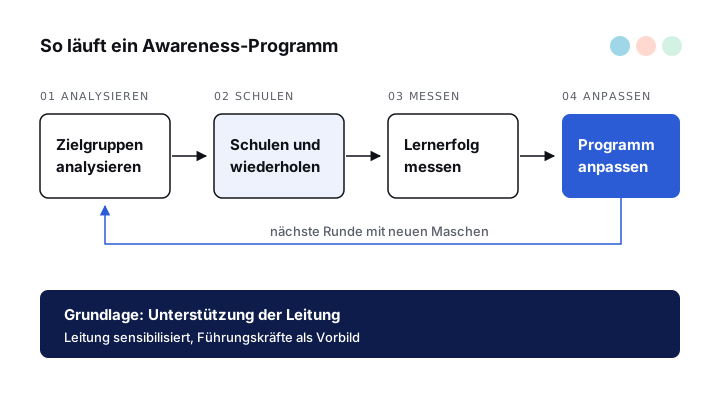
Leitung gewinnen
Holen Sie die Unterstützung der Geschäftsleitung vor dem Start ein, so verlangt es ORP.3.A1. Führungskräfte setzen die Regeln selbst um und weisen ihr Team darauf hin.
Zielgruppen analysieren
Klären Sie, wer welche Systeme nutzt, wer Zahlungen freigibt und wer mit KI-Werkzeugen arbeitet. Daraus ergeben sich die Schwerpunkte je Gruppe.
Ziele festlegen
Formulieren Sie für jede Gruppe, was sie danach tun soll, zum Beispiel verdächtige Mails melden oder Zahlungsänderungen telefonisch prüfen.
Regeln schriftlich bereitstellen
ORP.3.A3 verlangt verbindliche, verständliche und aktuelle Richtlinien. Eine Schulung erklärt sie, ersetzt sie aber nicht.
Schulen und wiederholen
Kombinieren Sie eine Grundschulung mit kurzen Auffrischungen zu aktuellen Maschen und eine Einweisung für neue Beschäftigte.
Lernerfolg messen und anpassen
Werten Sie Ergebnisse nach ORP.3.A8 aus und überarbeiten Sie Inhalte, wenn Ziele nicht erreicht werden oder neue Werkzeuge hinzukommen.
Welche Formate eignen sich?
Das BSI schreibt kein Format vor. Entscheidend ist, dass die Schulung die Zielgruppe erreicht und ihr Verhalten im Alltag verändert. Meist hilft eine Kombination.
Live-Schulungen vor Ort oder online eignen sich für Grundlagen und für Fragen aus dem Team. E-Learning hilft bei der Einweisung neuer Beschäftigter und bei Pflichtinhalten, die alle kennen müssen. Kurze Impulse per Mail oder im Teammeeting halten aktuelle Maschen im Gedächtnis.
Für Gruppen mit besonderem Risiko lohnen sich Übungen am eigenen Ablauf: Die Buchhaltung spielt eine dringende Zahlungsanfrage durch, die Assistenz eine angebliche Anfrage der Geschäftsführung per Sprachnachricht. Solche Übungen zeigen schnell, ob Rückrufnummern bekannt sind und ob der Meldeweg funktioniert.
Phishing-Simulationen zeigen, wie ein Team auf echte Muster reagiert. Planen Sie sie mit Betriebsrat und Datenschutz: Nach § 98 BetrVG bestimmt der Betriebsrat bei der Durchführung betrieblicher Bildungsmaßnahmen mit, und Auswertungen, die einzelne Beschäftigte betreffen, können § 87 Abs. 1 Nr. 6 BetrVG berühren.
Woran scheitern Awareness-Schulungen?
Das BSI nennt in ORP.3 typische Ursachen für unwirksame Sensibilisierung: fehlende Unterstützung durch das Management, unklare Ziele, schlechte Planung, mangelnde Erfolgskontrolle, fehlende Kontinuität sowie zu geringe finanzielle oder personelle Ressourcen. Fast jede dieser Ursachen lässt sich vor dem Start beheben.
Ein zweiter Punkt ist die Akzeptanz. Laut ORP.3 lehnen Beschäftigte Vorgaben ab, wenn die Sicherheitskultur fehlt, die Leitung kein Vorbild ist oder Anforderungen übertrieben wirken. Eine Schulung, die nur Verbote aufzählt, erzeugt deshalb eher Umgehungen als sicheres Verhalten.
Bei KI-Werkzeugen kommt eine dritte Falle hinzu: Wer KI im Alltag nicht erlaubt und keine freigegebene Alternative anbietet, riskiert, dass Beschäftigte private Konten nutzen. Die Datenschutzkonferenz empfiehlt ausdrücklich, für die berufliche Nutzung betriebliche Geräte und Accounts bereitzustellen.
- Ziele je Zielgruppe schriftlich festhalten, bevor Inhalte entstehen.
- Termine für Wiederholungen gleich mit der ersten Schulung einplanen.
- Erlaubtes zeigen: Welche Werkzeuge und Wege dürfen Beschäftigte nutzen?
- Rückmeldungen aus dem Team sammeln und in die nächste Runde einbauen.
Wie messen Sie den Erfolg einer Awareness-Schulung?
ORP.3.A8 empfiehlt, Lernerfolge zielgruppenbezogen zu messen und dabei quantitative und qualitative Aspekte zu berücksichtigen. Die Ergebnisse sollen in die Verbesserung des Angebots einfließen.
Teilnahmelisten allein zeigen nur, wer anwesend war. Aussagekräftiger ist, ob sich Verhalten ändert: Werden verdächtige Mails gemeldet, und wie schnell? Fragen Beschäftigte bei Zahlungsänderungen nach? Kommen Rückfragen zu KI-Werkzeugen, bevor Daten eingegeben werden?
Für den Nachweis gegenüber Prüfern dokumentieren Sie Inhalte, Teilnehmende, Datum und Ergebnisse. Die DSGVO verlangt in Art. 5 Abs. 2, die Einhaltung ihrer Grundsätze nachweisen zu können, und § 30 Abs. 1 BSIG verlangt die Dokumentation der Risikomanagementmaßnahmen.
Was Ihr Team konkret tut: vier Regeln
Jede Awareness-Schulung sollte in Regeln münden, die Beschäftigte ohne Nachschlagen anwenden. Diese vier decken die häufigsten Fälle mit und ohne KI ab. Wie Sie Regeln für KI-Werkzeuge schriftlich festhalten, beschreibt die Schwesterseite zur KI-Richtlinie im Unternehmen.
Daten schützen
Vertrauliche und personenbezogene Daten gehören nur in freigegebene Werkzeuge. Zugangsdaten werden nie weitergegeben, auch nicht am Telefon.
Zweiten Kanal nutzen
Bei Anfragen zu Geld, Zugangsdaten oder vertraulichen Daten fragen Sie über eine bekannte Nummer nach, nie über die Kontaktdaten aus der Nachricht.
Ergebnisse prüfen
Texte, Zahlen und Zusammenfassungen aus KI-Werkzeugen werden vor der Weitergabe geprüft und mit Quellen abgeglichen.
Vorfälle melden
Verdacht, Klick auf einen Link oder Daten im falschen Werkzeug: sofort an die festgelegte Stelle melden. Bei einer Datenpanne läuft nach Art. 33 DSGVO eine Frist von möglichst 72 Stunden.
Eine Meldung bringt nur etwas, wenn niemand Angst vor Folgen hat. Sagen Sie in der Schulung ausdrücklich, dass eine schnelle Meldung eines eigenen Fehlers erwünscht ist. Wenn Sie Ihr Team dazu schulen lassen möchten: Training für Ihr Team anfragen.
Häufige Fragen
Wie oft muss eine Security-Awareness-Schulung stattfinden?
Die genannten Normen legen kein festes Intervall fest. § 38 Abs. 3 BSIG verlangt für Geschäftsleitungen eine regelmäßige Teilnahme, ORP.3 eine regelmäßige Überprüfung und Aktualisierung des Programms.
Ein praktikables Raster ist eine Grundschulung beim Eintritt, eine feste Wiederholung im Jahresplan und eine zusätzliche Runde, wenn neue Werkzeuge oder neue Maschen auftauchen.
Muss die Geschäftsführung selbst an der Schulung teilnehmen?
Für Geschäftsleitungen besonders wichtiger und wichtiger Einrichtungen ja: § 38 Abs. 3 BSIG verpflichtet sie, regelmäßig an Schulungen teilzunehmen. Unabhängig davon verlangt ORP.3.A1, dass die Institutionsleitung für Sicherheitsfragen sensibilisiert ist und mit gutem Beispiel vorangeht.
Was ist der Unterschied zwischen Security Awareness und Cyber Awareness?
Die Begriffe werden meist gleichbedeutend verwendet. Security Awareness umfasst Informationssicherheit insgesamt, also auch Papier und Gespräche, während Cyber Awareness sich eher auf Angriffe über digitale Kanäle bezieht.
Brauchen Beschäftigte ein Zertifikat über die Schulung?
Die genannten Normen schreiben kein bestimmtes Zertifikat vor. Für Artikel 4 der KI-Verordnung sagt die Europäische Kommission ausdrücklich, dass kein Zertifikat nötig ist. Wichtig ist eine nachvollziehbare interne Dokumentation, wer wann zu welchen Inhalten geschult wurde.
Zählt eine Awareness-Schulung auch für die KI-Kompetenz nach Artikel 4?
Teilweise. Artikel 4 der KI-Verordnung verlangt Maßnahmen, die die KI-Kompetenz des Personals unterstützen, und berücksichtigt dabei Kenntnisse, Erfahrung und Einsatzkontext. Ein Awareness-Modul zu KI-Werkzeugen kann ein Baustein davon sein.
Ob es reicht, hängt davon ab, welche KI-Systeme Ihr Team nutzt und wofür. Ein bestimmtes Kompetenzniveau je Person muss nach der geänderten Fassung nicht garantiert werden.
Wer ist im Unternehmen für Awareness-Schulungen zuständig?
Nach ORP.3 ist grundsätzlich der Informationssicherheitsbeauftragte zuständig. Daneben haben Vorgesetzte, Personalabteilung, IT-Betrieb und Leitung eigene Aufgaben, etwa bei der Einweisung neuer Beschäftigter oder bei der Messung des Lernerfolgs.
Reicht ein E-Learning für alle Beschäftigten?
Für Grundlagen und die Einweisung neuer Beschäftigter kann es reichen. ORP.3 verlangt aber zielgruppengerechte Inhalte und eine Erfolgsmessung. Gruppen mit besonderem Risiko, etwa Zahlungsfreigabe oder Geschäftsleitung, brauchen meist vertiefende Formate mit Fragen und Übungen.
Sind Phishing-Simulationen erlaubt?
Sie sind verbreitet, sollten aber vorab mit Betriebsrat und Datenschutz abgestimmt werden. § 98 BetrVG gibt dem Betriebsrat ein Mitbestimmungsrecht bei betrieblichen Bildungsmaßnahmen, und Auswertungen über einzelne Beschäftigte können § 87 Abs. 1 Nr. 6 BetrVG berühren. Klären Sie deshalb vorab, ob eine zusammengefasste Auswertung ohne Namen ausreicht.
Quellen
- IT-Grundschutz-Baustein ORP.3 Sensibilisierung und Schulung zur Informationssicherheit (Edition 2022), BSI
- Gesetz über das BSI und über die Sicherheit in der Informationstechnik von Einrichtungen (BSIG) vom 2. Dezember 2025, §§ 28, 30, 38, Bundesministerium der Justiz, gesetze-im-internet.de
- Verordnung (EU) 2016/679 (DSGVO), EUR-Lex
- Verordnung (EU) 2024/1689 (KI-Verordnung), konsolidierte Fassung vom 27.07.2026, EUR-Lex
- AI Literacy: Questions & Answers, Europäische Kommission
- Generative KI-Modelle: Chancen und Risiken für Industrie und Behörden (Version 2.0), BSI
- Social Engineering, BSI
- Orientierungshilfe Künstliche Intelligenz und Datenschutz (Version 1.0, 6. Mai 2024), Datenschutzkonferenz (DSK)
- Betriebsverfassungsgesetz, §§ 87 und 98, Bundesministerium der Justiz, gesetze-im-internet.de