 kisicherheitstraining
Kurz gesagt
Phishing-Mails erkennen Sie an Druck und Drohungen, an der Aufforderung, Zugangsdaten oder Zahlungen preiszugeben, an Absendern und Links, deren Adresse nicht zum angeblichen Absender passt, und an unerwarteten Anhängen oder QR-Codes. Rechtschreibfehler sind laut BSI kein verlässliches Merkmal mehr, weil KI überzeugende Texte erzeugt. Im Zweifel prüfen Sie über einen zweiten Kanal.
Phishing-Mails erkennen: Warum alte Tipps nicht mehr reichen
Phishing ist der Versuch, über gefälschte Nachrichten an Zugangsdaten, Zahlungen oder Zugriff auf Systeme zu kommen. Das BKA nennt Phishing im Bundeslagebild Cybercrime 2025 einen weiterhin beliebten Eintrittsvektor. Laut BKA verzeichnete die Verbraucherzentrale NRW 2025 in Deutschland 382.470 Phishing-Mails, rund 10 Prozent weniger als 2024.
Lange galt: holpriges Deutsch, falsche Umlaute, „Sehr geehrter Kunde“. Das BSI hält 2024 fest, dass Sprachmodelle auch ohne Fremdsprachenkenntnisse überzeugende, personalisierte Phishing-Nachrichten erzeugen. Die Prüfung auf Rechtschreibfehler und unkonventionellen Sprachgebrauch reicht deshalb nicht mehr aus.
In der KI-Sicherheitsstudie 2026 von TÜV-Verband und BSI berichteten 17 Prozent der befragten Unternehmen von KI-bezogenen Angriffen oder Betrugsversuchen. Von diesen nannten 90 Prozent Phishing-Mails als Angriffsform.
Woran erkennen Sie Phishing-Mails?
Das BSI nennt Merkmale, die einzeln oder gemeinsam auftreten. Trifft mindestens eines zu, sollten Sie misstrauisch werden. Auch ein gut formulierter Text gehört laut BSI ausdrücklich nicht zu den Entwarnungen.
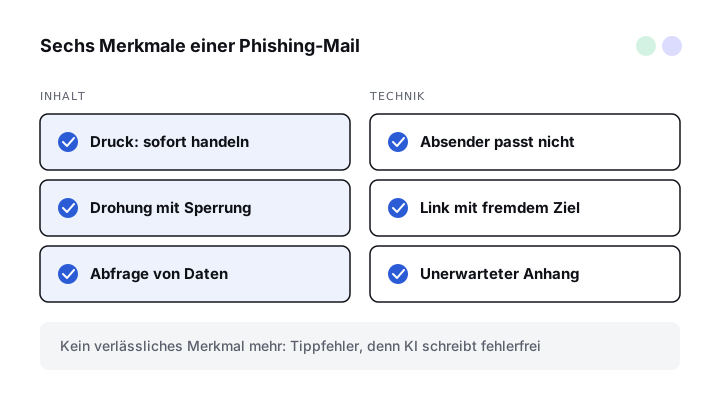
- Druck: Sie sollen sofort handeln, sonst gehen angeblich Daten verloren.
- Drohung: Kontosperrung, Mahnung oder Ärger mit Behörden bei ausbleibender Reaktion.
- Abfrage sensibler Daten wie Passwort, PIN, TAN oder Kreditkartennummer.
- Der Absender wirkt vertraut, das Anliegen passt aber nicht zu ihm.
- Links oder Formulare, deren Ziel nicht zur Organisation gehört.
- Unerwartete Anhänge, die beim Öffnen Schadsoftware installieren können.
Absender, Links und Anhänge schnell prüfen
Für den Alltag reicht meist eine kurze Prüfung. Das BSI empfiehlt den Schnellcheck aus Absender, Betreff und Anhang: Ergibt sich kein stimmiges Bild, löschen Sie die Mail besser ungeöffnet.
Absender prüfen
Hinter dem angezeigten Namen steckt oft eine andere Adresse. Fahren Sie mit dem Mauszeiger über die Absenderzeile, ohne zu klicken, und lesen Sie die Domain nach dem @ genau.
Linkziel prüfen
Zeigen Sie mit der Maus auf den Link und lesen Sie die Adresse. Zusätze, Zahlen oder Kurz-URLs sind ein Warnzeichen. Rufen Sie bekannte Seiten lieber selbst über Favoriten auf.
Anhang und Anliegen prüfen
Haben Sie diesen Anhang erwartet? Passt das Anliegen zu dem, was Sie mit dem Absender sonst austauschen? Wenn nicht, nicht öffnen.
Zweiten Kanal nutzen
Fragen Sie beim angeblichen Absender über eine Nummer oder App nach, die Sie selbst kennen, nie über Kontaktdaten aus der Mail.
„https://“ und ein Schloss-Symbol sind laut BSI keine Entwarnung mehr: Auch Betrüger nutzen Zertifikate. Verdächtig ist außerdem, wenn eine Seite nach dem Login bekannte Daten wie Name, Adresse oder IBAN erneut abfragt.
KI-Phishing: Was sich durch generative KI ändert
Das BKA beschreibt im Bundeslagebild Cybercrime 2025, was KI beim Phishing verschiebt: Phishing-Seiten und -Mails entstehen mit deutlich weniger Aufwand und in größerem Umfang. Die Texte sind fehlerfrei, lassen sich mühelos übersetzen und imitieren Darstellung und Stil bekannter Unternehmen. Durch automatisierte Recherche werden sie besser auf Empfänger zugeschnitten. Das BKA folgert: „Insgesamt gibt es dadurch weniger Anhaltspunkte für Zweifel an der Authentizität.“
Das BSI warnt im Juni 2026, dass Angreifer öffentliche Informationen von Unternehmenswebsites und sozialen Medien für personalisierte Kampagnen nutzen und KI ihren Aufwand dabei deutlich senkt. Damit verschwimmt die Grenze zwischen Massen-Phishing und gezieltem Spear-Phishing, das sich auf Ihre Projekte, Kollegen oder Lieferanten bezieht.
Für die Praxis heißt das: Prüfen Sie das Anliegen und den Weg der Nachricht. Einen Überblick über weitere Maschen mit KI gibt die Seite zu KI-Betrug. Eine perfekt formulierte Mail mit Bezug auf ein echtes Projekt kann genauso gefälscht sein. Geht es um Geld, wird daraus schnell ein CEO-Fraud, bei dem sich Täter als Geschäftsführung ausgeben.
Phishing per Mail, SMS, QR-Code und Telefon
Phishing kommt nicht nur per Mail. Das FBI definiert Phishing ausdrücklich über Mails, Textnachrichten und Anrufe und zählte 2025 dazu 191.561 Beschwerden, mehr als in jeder anderen Kategorie. Europol beschreibt im IOCTA 2026 Phishing und Smishing als direkte Reaktion von Kriminellen auf die Zwei-Faktor-Authentisierung.
| Form | Kanal | Typisches Muster |
|---|---|---|
| Mail-Phishing | Angebliche Bank, Steuerbehörde oder Cloud-Anbieter verlangt eine Bestätigung über einen Link. | |
| Spear-Phishing | E-Mail, Messenger | Persönlich zugeschnittene Nachricht mit echten Namen, Projekten oder Lieferanten. |
| Smishing | SMS | Kurze Textnachricht mit Link auf eine gefälschte Seite. |
| Quishing | QR-Code in Mail oder auf Aushang | Der Code führt auf eine gefälschte Login-Seite und umgeht über das Smartphone Schutzfilter. |
| Vishing | Telefon | Anrufer gibt sich als Bank, IT-Support oder Vorgesetzter aus, teils mit geklonter Stimme. |
Das BSI warnte im April 2026 vor einer Welle von Quishing mit KI-generierten Nachrichten, die besonders Kunden deutscher Banken trifft. Scannen Sie QR-Codes aus Mails nicht, auch wenn die Nachricht seriös wirkt. Wie Anrufe mit nachgebauten Stimmen ablaufen, erklärt die Seite Voice Cloning.
Was Ihr Team konkret tut
Einzelne Mitarbeitende werden nicht jede Mail durchschauen. Wirksam sind Regeln, die auch dann greifen, wenn jemand einmal klickt. Phishing ist eine Form des Social Engineering, und die vier Regeln der Site passen genau darauf. Wie Sie sie im Team verankern, zeigt die Seite zur Security-Awareness-Schulung.
Daten schützen
Passwörter, TAN und Codes gibt niemand über einen Link aus einer Mail ein. Seriöse Anbieter fragen laut BSI keine Zugangsdaten per Mail ab.
Zweiten Kanal nutzen
Bei jeder ungewöhnlichen Bitte: Absender über eine bekannte Nummer, die offizielle App oder die selbst eingetippte Website prüfen.
Ergebnisse prüfen
Auf der Login-Seite die Adresszeile lesen. Fragt eine Seite nach dem Login erneut nach Name, Adresse oder IBAN, abbrechen.
Vorfälle melden
Verdächtige Mails sofort an die IT weiterleiten, auch nach einem Klick. Wer schnell meldet, verkürzt die Zeit, in der Angreifer ein Konto nutzen können.
Technisch hilft eine Anmeldung, die sich nicht abphishen lässt. Das BSI beschreibt Passkeys als „immun gegen die breite Masse bekannter Phishing-Angriffe“, weil der geheime Schlüssel auch auf einer gefälschten Login-Seite nie preisgegeben wird.
Was tun nach dem Klick auf einen Phishing-Link?
Nach einem Klick zählt Zeit, denn jede Minute mit gültigen Zugangsdaten nutzt den Angreifern. Die Reihenfolge stammt aus Empfehlungen von BSI und LKA Baden-Württemberg.
Verbindung beenden
Seite sofort schließen, sobald Ihnen etwas seltsam vorkommt, keine weiteren Daten eingeben und die IT informieren, auch wenn ein Anhang geöffnet wurde.
Zugang sichern
Passwort über den bekannten Weg ändern und betroffene Konten sperren lassen, wenn Zugangsdaten eingegeben wurden.
Postfach prüfen
Die IT sucht nach unbekannten Weiterleitungs- und Filterregeln sowie Anmeldungen von fremden IP-Adressen.
Bank und Polizei
Bei Zahlungs- oder Bankdaten sofort die Bank kontaktieren und Anzeige erstatten, für Unternehmen bei der Zentralen Ansprechstelle Cybercrime.
Neue Phishing-Mails nimmt die Verbraucherzentrale NRW unter phishing@verbraucherzentrale.nrw entgegen und veröffentlicht aktuelle Wellen im Phishing-Radar. Wenn Sie Ihr Team auf diese Abläufe vorbereiten wollen: Training für Ihr Team anfragen.
Häufige Fragen
Woran erkennt man eine Phishing-Mail am schnellsten?
An Druck und an der Bitte um Daten oder Geld. Das BSI rät zum Schnellcheck aus Absender, Betreff und Anhang. Passt eines davon nicht zusammen, löschen oder melden Sie die Mail, ohne Links anzuklicken.
Sind Rechtschreibfehler noch ein Merkmal von Phishing?
Nur noch selten. Das BSI schreibt, dass Tippfehler oder falsche Umlaute kaum noch ein eindeutiger Hinweis sind, und das BKA beschreibt KI-generierte Phishing-Mails als fehlerfrei. Auch ein gut formulierter Text kann gefälscht sein.
Was ist KI-Phishing?
Phishing, bei dem Täter Texte, Webseiten oder Stimmen mit generativer KI erzeugen. Laut BKA wirken solche Mails authentischer, weil sie fehlerfrei sind, den Stil bekannter Unternehmen nachahmen und auf den Empfänger zugeschnitten sind.
Ist eine Mail sicher, wenn der Absender stimmt?
Nein. Das LKA Baden-Württemberg weist darauf hin, dass betrügerische Mails auch über echte Adressen von Geschäftspartnern oder Vorgesetzten verschickt werden, wenn deren Postfach übernommen wurde. Prüfen Sie deshalb immer auch das Anliegen.
Wo kann ich Phishing-Mails melden?
Im Unternehmen zuerst an Ihre IT oder IT-Sicherheit. Zusätzlich nimmt die Verbraucherzentrale NRW Phishing-Mails unter phishing@verbraucherzentrale.nrw entgegen. Bei Schaden erstatten Sie Anzeige, für Unternehmen bei der Zentralen Ansprechstelle Cybercrime Ihres Landes.
Quellen
- Wie erkenne ich Phishing in E-Mails und auf Webseiten?, BSI
- Wie schützt man sich gegen Phishing?, BSI
- Einfluss von KI auf die Cyberbedrohungslandschaft (April 2024), BSI
- Auswirkungen auf die Cybersicherheit von Organisationen durch die Entwicklung im Bereich Künstlicher Intelligenz (22.06.2026), BSI
- KI-gestützte QR-Code-Betrügereien (Newsletter Einfach Cybersicher, 01.04.2026), BSI
- Passkeys: anmelden ohne Passwort, BSI
- Nur jedes zehnte Unternehmen gegen KI-gestützte Angriffe gerüstet (KI-Sicherheitsstudie 2026), BSI und TÜV-Verband
- Bundeslagebild Cybercrime 2025, Bundeskriminalamt
- Handlungsempfehlungen gegen E-Mail-Betrug, Landeskriminalamt Baden-Württemberg, ZAC
- Phishing-Radar: Aktuelle Warnungen, Verbraucherzentrale NRW
- Internet Organised Crime Threat Assessment (IOCTA) 2026, Europol
- 2025 IC3 Annual Report, FBI Internet Crime Complaint Center