 kisicherheitstraining
Kurz gesagt
Eine Datenschutz-Schulung vermittelt Beschäftigten, wie sie personenbezogene Daten rechtmäßig verarbeiten. Die DSGVO nennt keine allgemeine Schulungspflicht, verlangt aber nach Art. 32 Abs. 4 Schritte, damit Beschäftigte Daten nur auf Anweisung verarbeiten, und nach Art. 5 Abs. 2 einen Nachweis. Seit KI-Werkzeugen gehört dazu, welche Daten in einen Prompt dürfen.
Was ist eine Datenschutz-Schulung?
Eine Datenschutz-Schulung erklärt Beschäftigten, was personenbezogene Daten sind, wann sie verarbeitet werden dürfen und was bei Fehlern zu tun ist. Sie richtet sich an alle, die im Alltag mit Daten von Kunden, Bewerbern, Beschäftigten oder Lieferanten arbeiten.
Sie ist ein Teil der allgemeinen Security-Awareness-Schulung, hat aber einen eigenen Schwerpunkt: Die Awareness-Schulung schützt alle Informationen des Unternehmens, die Datenschutz-Schulung die Rechte der betroffenen Personen. Seit Teams KI-Werkzeuge nutzen, überschneiden sich beide stärker, denn jede Eingabe in einen KI-Chat ist eine mögliche Weitergabe von Daten.
Ist eine Datenschutz-Schulung nach DSGVO Pflicht?
Das Wort Schulungspflicht steht für Beschäftigte nicht in der DSGVO. Mehrere Artikel lassen sich ohne Schulung aber kaum erfüllen. Die Tabelle zeigt, welche das sind und was daraus für die Schulung folgt.
Wer Daten mit KI-Systemen verarbeitet, hat zusätzlich Artikel 4 der KI-Verordnung im Blick. Er verlangt Maßnahmen zur Förderung der KI-Kompetenz. Was das konkret heißt, erklärt die Seite zur KI-Schulungspflicht nach Artikel 4.
| Artikel | Inhalt | Folge für die Schulung |
|---|---|---|
| Art. 5 Abs. 2 DSGVO | Der Verantwortliche muss die Einhaltung der Grundsätze nachweisen können (Rechenschaftspflicht). | Schulungen dokumentieren: Inhalt, Datum, Teilnehmende. |
| Art. 24 DSGVO | Geeignete technische und organisatorische Maßnahmen, die bei Bedarf überprüft und aktualisiert werden. | Inhalte anpassen, wenn neue Werkzeuge oder Abläufe hinzukommen. |
| Art. 29 und Art. 32 Abs. 4 DSGVO | Beschäftigte mit Zugang zu Daten verarbeiten sie nur auf Weisung des Verantwortlichen. | Weisungen müssen bekannt sein, die Schulung vermittelt sie. |
| Art. 39 Abs. 1 lit. b DSGVO | Der Datenschutzbeauftragte überwacht die Sensibilisierung und Schulung der Beschäftigten. | Den Datenschutzbeauftragten in Planung und Auswertung einbeziehen. |
| Art. 33 DSGVO | Datenpannen sind möglichst binnen 72 Stunden an die Aufsichtsbehörde zu melden. | Beschäftigte müssen Pannen erkennen und sofort intern melden. |
Was ändern KI-Werkzeuge an der Datenschutz-Schulung?
Die Datenschutzkonferenz (DSK) hat im Mai 2024 eine Orientierungshilfe zu KI und Datenschutz veröffentlicht. Sie empfiehlt ausdrücklich, Beschäftigte durch Schulungen, Leitfäden und Gespräche dafür zu sensibilisieren, ob und wie sie KI-Anwendungen nutzen sollen und dürfen.
Das BSI sieht es ähnlich. In seinem Papier zu generativen KI-Modellen empfiehlt es, Beschäftigte darüber zu informieren, welche KI-Anwendungen sie zu welchen Zwecken verwenden, welche Eingaben sie tätigen und wie sie die Ausgaben weiterverwenden dürfen. Besonders bei persönlichen oder vertraulichen Daten sollen sie sensibilisiert werden.
Aus der Orientierungshilfe ergeben sich Punkte, die in einer klassischen Datenschutz-Schulung bisher fehlen. Der wichtigste: Um die Eingabe personenbezogener Daten zu vermeiden, reicht es laut DSK regelmäßig nicht, Namen und Anschriften zu entfernen. Aus dem Zusammenhang lässt sich oft trotzdem erkennen, um wen es geht.
Die DSK nennt dafür ein Beispiel: Die Bitte, ein Arbeitszeugnis im befriedigenden Bereich für einen Kundenberater im Autohaus X zu entwerfen, kann Personenbezug haben, wenn erkennbar ist, aus welchem Unternehmen und wann sie kam. Auch eine Eingabe ohne Personenbezug kann eine Ausgabe mit personenbezogenen Daten erzeugen.
Für die Einrichtung gibt die DSK konkrete Hinweise, die Ihr Team kennen sollte: Accounts sollen keine Namen einzelner Beschäftigter enthalten, soweit die Anwendung nicht auf eigenen Servern läuft. Wird eine E-Mail-Adresse abgefragt, ist eine Funktionsadresse des Unternehmens geboten, und eine verlangte Mobilfunknummer gehört zu einem Diensttelefon.
- Firmenkonten: Die DSK empfiehlt Geräte und Konten vom Arbeitgeber statt privater Profile.
- Voreinstellungen: Training mit Eingaben und Eingabe-Historie möglichst schon beim Einrichten abschalten.
- Besondere Kategorien: Gesundheits-, Religions- oder Gewerkschaftsdaten unterliegen Art. 9 DSGVO.
- Ergebnisse prüfen: Personenbezogene Ergebnisse müssen vor der Weiterverarbeitung geprüft werden.
- Letztentscheidung: Entscheidungen mit Rechtswirkung trifft nach Art. 22 DSGVO grundsätzlich ein Mensch.
Wie die einzelnen Anbieter Eingaben speichern und ob sie damit trainieren, ändert sich häufig. Die aktuelle Lage je Werkzeug beschreibt die Schwesterseite zum Datenschutz bei ChatGPT.
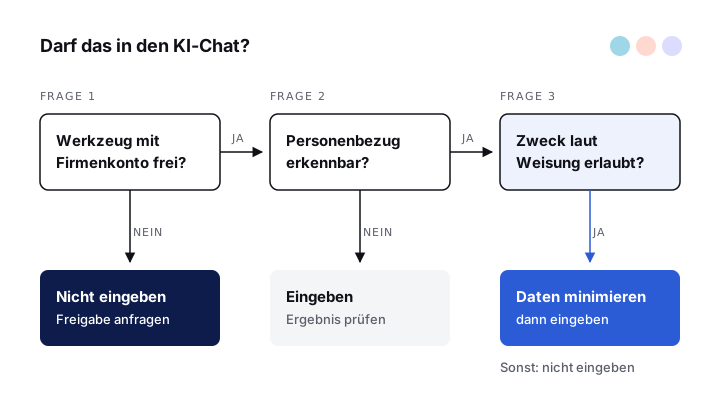
Darf das in den KI-Chat? Eine Prüffrage für Ihr Team
Beschäftigte brauchen eine Entscheidung in Sekunden, keine Rechtsprüfung. Die Grafik fasst die Prüfung in drei Fragen zusammen. Sie übersetzt Ihre interne Weisung in eine Prüfung, die im Alltag funktioniert.
Die DSK empfiehlt, in internen Regeln konkrete Beispiele für zugelassene und untersagte Einsatzszenarien zu nennen. Nehmen Sie deshalb Fälle aus Ihrem eigenen Alltag in die Schulung auf, etwa eine Kundenbeschwerde, eine Bewerbung oder eine Krankmeldung.
Welche Inhalte gehören in eine Datenschutz-Schulung?
Die Grundlagen bleiben dieselben wie vor KI: Grundsätze der Verarbeitung, Rechtsgrundlagen und Datenpannen. Neu ist, dass jedes Thema eine KI-Variante hat. Die Tabelle zeigt beides nebeneinander.
Arbeiten Sie in der Schulung mit echten Situationen aus Ihrem Haus. Ein Vertriebsteam übt an einer Angebotsmail mit Kundendaten, die Personalabteilung an einer Stellenanzeige und an Bewerbungsunterlagen, der Kundenservice an einer Beschwerde mit Bestellhistorie. So sehen alle, an welcher Stelle im eigenen Ablauf die Prüffrage greift.
| Thema | Klassisch | Mit KI-Werkzeugen |
|---|---|---|
| Datenminimierung (Art. 5 Abs. 1 lit. c) | Nur Daten erheben, die für den Zweck nötig sind | Nur so viel Kontext in den Prompt, wie die Aufgabe braucht |
| Zweckbindung (Art. 5 Abs. 1 lit. b) | Daten nicht für fremde Zwecke weiterverwenden | Kundendaten nicht für private Experimente mit KI nutzen |
| Besondere Kategorien (Art. 9) | Gesundheitsdaten nur mit Ausnahme nach Art. 9 Abs. 2 | Keine Krankmeldungen oder Diagnosen in allgemeine KI-Chats |
| Richtigkeit (Art. 5 Abs. 1 lit. d) | Fehlerhafte Daten berichtigen | KI-Ausgaben über Personen vor der Verwendung prüfen |
| Automatisierte Entscheidung (Art. 22) | Keine Entscheidung allein durch Software | Keine Bewerberauswahl, die eine KI selbstständig trifft |
| Datenpanne (Art. 33) | Fehlversand, verlorener Laptop | Vertrauliche Daten im falschen oder privaten KI-Konto |
Checkliste: Was Ihr Team konkret tut
Diese Regeln lassen sich in jeder Schulung vermitteln und auf eine Seite drucken. Sie folgen den vier Regeln dieser Website. Für die Arbeit mit einzelnen Werkzeugen gibt es eigene Seiten zur ChatGPT-Schulung und zur Copilot-Schulung.
Daten schützen
Nur freigegebene Werkzeuge mit betrieblichem Konto nutzen. Namen weglassen reicht nicht: Auch Firma, Funktion und Datum können eine Person erkennbar machen.
Zweiten Kanal nutzen
Fordert jemand per Mail oder Telefon Personaldaten oder Kundenlisten an, fragen Sie über eine bekannte Nummer nach. Das gilt auch für Anfragen angeblich aus der Geschäftsführung.
Ergebnisse prüfen
Was eine KI über Personen schreibt, wird vor der Weitergabe geprüft. Entscheidungen über Bewerbungen, Kündigungen oder Kredite trifft ein Mensch mit echtem Spielraum.
Vorfälle melden
Daten im falschen Werkzeug, Mail an den falschen Empfänger, verlorenes Gerät: sofort an Datenschutz oder IT melden. Die 72-Stunden-Frist des Art. 33 DSGVO beginnt, sobald das Unternehmen davon weiß.
Wer schult, wie oft und wie Sie es belegen
Die DSGVO legt nicht fest, wer die Schulung hält. Der Datenschutzbeauftragte überwacht nach Art. 39 die Sensibilisierung, er muss sie nicht selbst durchführen. Planen Sie Datenschutz und Informationssicherheit gemeinsam, damit Phishing, Datenpannen und KI nicht doppelt oder widersprüchlich behandelt werden.
Ein festes Intervall nennt die DSGVO ebenfalls nicht. Die DSK empfiehlt, rechtliche und technische Entwicklungen zu verfolgen und im Datenschutzmanagement nach Art. 24 eine Routine zu etablieren, die prüft, ob interne Vorgaben angepasst werden müssen. Ein neues KI-Werkzeug oder eine geänderte Funktion ist ein guter Anlass für eine kurze Nachschulung.
Für den Nachweis nach Art. 5 Abs. 2 halten Sie fest, wer wann zu welchen Inhalten geschult wurde und welche Weisungen ausgegeben wurden. Wenn Sie Ihr Team zu Datenschutz und KI schulen lassen möchten: Training für Ihr Team anfragen.
Häufige Fragen
Muss jeder Mitarbeiter eine Datenschutz-Schulung machen?
Die DSGVO schreibt das nicht wörtlich vor. Nach Art. 32 Abs. 4 müssen Verantwortliche aber Schritte unternehmen, damit Beschäftigte mit Zugang zu personenbezogenen Daten diese nur auf Anweisung verarbeiten. Dafür müssen die Anweisungen bekannt sein, und eine Schulung ist der übliche Weg, das sicherzustellen und nachzuweisen.
Wie oft sollte eine Datenschutz-Schulung wiederholt werden?
Die DSGVO nennt kein Intervall. Art. 24 verlangt, Maßnahmen bei Bedarf zu überprüfen und zu aktualisieren. Ein sinnvoller Rhythmus ist eine Grundschulung beim Eintritt, eine Wiederholung im Jahresplan und eine Nachschulung, sobald neue Werkzeuge wie KI-Assistenten eingeführt werden.
Dürfen Beschäftigte personenbezogene Daten in ChatGPT eingeben?
Das hängt von Werkzeug, Vertrag, Rechtsgrundlage und interner Weisung ab. Die DSK nennt für die Verarbeitung in KI-Anwendungen eine Rechtsgrundlage und die transparente Information der Betroffenen als Voraussetzungen. Ohne ausdrückliche Freigabe für einen konkreten Zweck sollten Beschäftigte keine personenbezogenen Daten eingeben.
Reicht es, Namen aus einem Text zu entfernen, bevor man ihn in eine KI gibt?
Laut DSK regelmäßig nicht. Aus dem Zusammenhang, etwa Firma, Funktion und Zeitpunkt, lässt sich oft trotzdem ein Personenbezug herstellen. Bei KI-Anwendungen, die gerade Querbezüge herstellen sollen, ist diese Gefahr besonders hoch.
Wer muss die Datenschutz-Schulung durchführen?
Die DSGVO legt das nicht fest. Der Datenschutzbeauftragte überwacht nach Art. 39 Abs. 1 lit. b die Sensibilisierung und Schulung, die Durchführung kann intern oder extern erfolgen. Wichtig ist, dass die Inhalte zu Ihren Weisungen und Werkzeugen passen.
Ist eine KI-Schulung dasselbe wie eine Datenschutz-Schulung?
Nein. Eine Schulung zur KI-Kompetenz nach Artikel 4 der KI-Verordnung behandelt Chancen, Risiken und den sachkundigen Einsatz von KI. Datenschutz ist dabei ein Teil, aber Themen wie Halluzinationen oder Manipulation von KI-Systemen gehen darüber hinaus. Beide Schulungen lassen sich gut kombinieren.
Für Artikel 4 verlangt die Europäische Kommission laut ihren Fragen und Antworten kein Zertifikat. Eine interne Dokumentation, wer wann geschult wurde, hilft aber bei beiden Themen als Nachweis.
Quellen
- Verordnung (EU) 2016/679 (DSGVO), EUR-Lex
- Orientierungshilfe Künstliche Intelligenz und Datenschutz (Version 1.0, 6. Mai 2024), Datenschutzkonferenz (DSK)
- Verordnung (EU) 2024/1689 (KI-Verordnung), konsolidierte Fassung vom 27.07.2026, EUR-Lex
- Generative KI-Modelle: Chancen und Risiken für Industrie und Behörden (Version 2.0), BSI
- AI Literacy: Questions & Answers, Europäische Kommission