 kisicherheitstraining
Kurz gesagt
CEO-Fraud, auch Fake President genannt, ist ein Betrug, bei dem Täter sich als Führungskraft ausgeben und Beschäftigte, meist in der Buchhaltung, per Mail, Anruf oder Videokonferenz zu einer dringenden und vertraulichen Überweisung drängen. Den wirksamsten Schutz bieten feste Zahlungsabläufe, das Vier-Augen-Prinzip und ein Rückruf über eine bekannte Nummer.
Was ist CEO-Fraud?
Beim CEO-Fraud geben sich Betrüger laut Polizeilicher Kriminalprävention (ProPK) als Führungskräfte aus, etwa als Geschäftsführer oder Vorstand. Sie schreiben gezielt Mitarbeitende an, meist in der Finanzabteilung, und wollen eine Überweisung auslösen. Im deutschsprachigen Raum heißt die Masche auch Fake President oder „Chef-Masche“.
Die Täter brauchen dafür keinen Zugang zu Ihren Systemen. Sie nutzen Autorität, Zeitdruck und Vertraulichkeit, also menschliche Reaktionen, die in jedem Unternehmen vorkommen. Deshalb gehört CEO-Fraud zum Social Engineering, bei dem Menschen manipuliert werden.
International läuft die Masche unter dem Oberbegriff Business E-Mail Compromise (BEC). Das FBI zählte 2025 in seinem Internet-Crime-Bericht 24.768 BEC-Beschwerden mit gemeldeten Verlusten von rund 3,05 Milliarden US-Dollar. Für Deutschland veröffentlicht das BKA im Bundeslagebild Cybercrime keine eigene Fallzahl zum CEO-Fraud.
Wie läuft ein CEO-Fraud ab?
Die Fälle unterscheiden sich im Detail. Aus den Beschreibungen von Polizei, BSI und Europol ergibt sich ein Muster in vier Schritten.
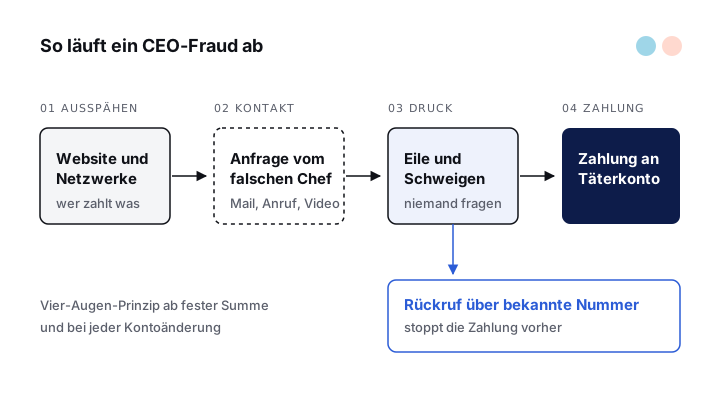
Ausspähen
Die Täter sammeln öffentliche Angaben über Geschäftsführung, Zuständigkeiten und Abläufe. Das BSI nennt Unternehmenswebsite und soziale Medien als Grundlage für personalisierte Angriffe.
Kontakt als Chef
Eine Mail, ein Anruf oder eine Einladung zur Videokonferenz kommt scheinbar von der Geschäftsführung. Die Absenderadresse weicht oft nur um ein Zeichen ab, etwa ein „m“ statt „rn“.
Druck und Geheimhaltung
Es geht um dringende Firmenangelegenheiten oder eine streng vertrauliche Rechnung. Niemand soll davon erfahren, und die Zahlung muss sofort raus.
Überweisung ins Ausland
Die Zahlung geht auf ein Konto, das die Täter kontrollieren, oft im Ausland. Bemerkt das Unternehmen den Betrug nicht schnell, ist das Geld meist verloren.
Welche Varianten gibt es?
Das Landeskriminalamt Baden-Württemberg beschreibt neben dem falschen Geschäftsführer weitere Formen des E-Mail-Betrugs, die nach demselben Prinzip funktionieren. Für die Abwehr lohnt es sich, alle zu kennen, weil sie unterschiedliche Abteilungen treffen.
| Variante | So gehen die Täter vor | Wer im Unternehmen betroffen ist |
|---|---|---|
| Falscher Geschäftsführer | Per Mail oder Messenger eine dringende Überweisung oder den Kauf von Gutscheinen verlangen. | Buchhaltung, Assistenz, Filialleitung |
| Manipulierte Rechnung | Postfächer von Partnern kapern, echte Rechnungen abfangen und die Bankverbindung austauschen. | Kreditorenbuchhaltung |
| Geänderte Bankverbindung | Als Lieferant melden, dass sich das Konto für offene Zahlungen geändert hat. | Einkauf, Buchhaltung |
| Falsches Gehaltskonto | Als Mitarbeiter der Personalstelle ein neues Konto für das Gehalt mitteilen. | Personal, Lohnabrechnung |
| Deepfake-Konferenz | Führungskräfte in einem Videocall mit gefälschtem Bild und gefälschter Stimme auftreten lassen. | Finanzabteilung, Führungskräfte |
CEO-Fraud Beispiele: dokumentierte Fälle
Arup, Hongkong 2024: Ein Mitarbeiter der Finanzabteilung im Hongkonger Büro des britischen Ingenieurkonzerns erhielt eine Nachricht, angeblich vom Finanzvorstand in Großbritannien, über eine geheime Transaktion. Er hielt sie zunächst für Phishing. Nach einer Videokonferenz, in der laut Hongkonger Polizei alle anderen Teilnehmer Deepfakes waren, überwies er insgesamt 200 Millionen Hongkong-Dollar, rund 25,6 Millionen US-Dollar. Arup bestätigte im Mai 2024 gegenüber CNN, dass gefälschte Stimmen und Bilder eingesetzt wurden.
Der Fall zeigt, was ein Videocall heute als Beweis taugt: wenig. Der Mitarbeiter hatte den richtigen Verdacht, ließ sich aber von bekannten Gesichtern und Stimmen beruhigen. Aufgefallen ist der Betrug erst, als er bei der Konzernzentrale nachfragte. Wie solche Fälschungen entstehen und woran man sie erkennt, beschreibt die Seite Deepfakes erkennen.
Leoni, Deutschland 2016: Der Nürnberger Autozulieferer meldete im August 2016 einen Abfluss von rund 40 Millionen Euro. Laut Unternehmen nutzten die Täter gefälschte Dokumente und Identitäten sowie elektronische Kommunikationswege, die IT-Systeme waren nicht betroffen. Leoni senkte daraufhin seine Gewinnprognose von 105 auf 65 Millionen Euro. Die Presse ordnete den Fall als Chef-Masche ein, das Unternehmen selbst bestätigte die genaue Methode nicht.
Was ändert KI am CEO-Fraud?
Früher scheiterten viele Versuche an holprigem Deutsch. Das BSI schreibt bereits 2024, dass Sprachmodelle auch ohne Fremdsprachenkenntnisse überzeugende, personalisierte Nachrichten erzeugen und die Prüfung auf Rechtschreibfehler deshalb nicht mehr ausreicht. Im Juni 2026 warnt es zusätzlich vor Angriffen mit Deepfake-Video in Online-Meetings und gefälschten Stimmen am Telefon, die schwer zu erkennen sind.
Europol stellt im Lagebericht IOCTA 2026 fest, dass generative KI Business E-Mail Compromise und CEO-Fraud realistischer macht. Das FBI meldet für 2025 BEC-Verluste von über 30 Millionen US-Dollar in Fällen mit KI-Bezug und nennt das Klonen von Stimmen ausdrücklich als Werkzeug. Wie Täter eine Stimme aus wenigen Aufnahmen nachbauen, erklärt die Seite Voice Cloning.
In der KI-Sicherheitsstudie 2026 von TÜV-Verband und BSI berichteten 17 Prozent der über 500 befragten Unternehmen von KI-bezogenen Angriffen oder Betrugsversuchen in den letzten zwölf Monaten. Davon nannten 11 Prozent Deepfakes, die Studie führt gefälschte Stimmen von Führungskräften für Überweisungsbetrug als Beispiel an.
Ein bekanntes Gesicht im Video und eine vertraute Stimme am Telefon belegen keine Identität mehr. Prüfen Sie Zahlungsanweisungen immer über einen zweiten, von Ihnen gewählten Kanal.
Woran erkennen Mitarbeitende einen CEO-Fraud?
Die Polizei nennt typische Warnzeichen. Schon eines davon reicht, um die Zahlung anzuhalten und nachzufragen:
- Zeitdruck: Die Zahlung muss heute raus, Rückfragen kosten angeblich den Deal.
- Geheimhaltung: Kollegen, Vorgesetzte oder die Bank sollen nichts erfahren.
- Ein ungewohnter Weg: Der Chef meldet sich etwa plötzlich per Messenger.
- Die Absenderadresse weicht ab, oder Wortwahl und Anrede passen nicht zur Person.
- Ein neues Konto, oft im Ausland, oder der Wunsch nach Gutscheinkarten.
Laut LKA Baden-Württemberg kommen betrügerische Mails teils auch von den echten Adressen der eigenen Vorgesetzten oder von Geschäftspartnern, deren Postfach gekapert wurde. Eine korrekte Absenderadresse ist also kein Beleg.
Was Ihr Team konkret tut
Gegen CEO-Fraud helfen vor allem Abläufe, die nicht vom Bauchgefühl einzelner Mitarbeitender abhängen. Die Empfehlungen von ProPK und LKA Baden-Württemberg lassen sich in vier Regeln fassen. Wie Sie solche Regeln im ganzen Team verankern, zeigt die Seite zur Security-Awareness-Schulung.
Daten schützen
Prüfen Sie, was über Zuständigkeiten, Abwesenheiten und Zahlungswege öffentlich steht. Je weniger die Täter wissen, desto schwerer wird die Inszenierung.
Zweiten Kanal nutzen
Jede ungewöhnliche Zahlungsanweisung wird über eine Nummer aus dem eigenen Verzeichnis bestätigt, nie über Kontaktdaten aus der Mail oder dem Anruf.
Ergebnisse prüfen
Ab einer festgelegten Summe und bei jeder Kontoänderung prüft eine zweite Person. Dokumentieren Sie, wer die Änderung wie bestätigt hat.
Vorfälle melden
Verdächtige Anfragen gehen sofort an IT-Sicherheit oder Geschäftsführung, auch wenn nichts passiert ist. So warnen Sie Kollegen, die dieselbe Mail bekommen.
Was tun, wenn das Geld schon überwiesen ist?
Jetzt zählt Zeit. Das LKA Baden-Württemberg empfiehlt, diese Schritte vorab als ausgedruckte Checkliste mit allen internen und externen Ansprechpartnern bereitzulegen.
Bank anrufen
Melden Sie die Zahlung sofort Ihrer Hausbank und bitten Sie um Stornierung und Rückholung.
Anzeige erstatten
Wenden Sie sich an die Zentrale Ansprechstelle Cybercrime (ZAC) Ihres Landes. Die Polizei kann Maßnahmen zur Vermögenssicherung einleiten.
Angaben bereithalten
Datum, Summe, Zielkonto und eigenes Abgangskonto. Leiten Sie die betrügerische Mail im Original als Anlage an die Polizei weiter.
Postfächer prüfen
Die IT sucht nach fremden Zugriffen sowie unbekannten Weiterleitungs- und Filterregeln und sperrt betroffene Konten.
Wenn Sie Buchhaltung, Assistenz und Führungskräfte gezielt auf diese Abläufe vorbereiten wollen: Training für Ihr Team anfragen.
Häufige Fragen
Was ist CEO-Fraud einfach erklärt?
Ein Betrüger gibt sich als Chef aus und bittet einen Mitarbeiter um eine eilige, vertrauliche Überweisung. Das Geld landet auf dem Konto der Täter. Die Masche nutzt aus, dass Mitarbeitende Anweisungen der Geschäftsführung ungern hinterfragen.
Was ist der Unterschied zwischen CEO-Fraud und Fake President?
Es gibt keinen. Beide Begriffe beschreiben dieselbe Masche, ProPK nennt sie gleichbedeutend. International ist CEO-Fraud ein Teil des Business E-Mail Compromise, zu dem auch manipulierte Rechnungen und gefälschte Kontoänderungen gehören.
Wer wird beim CEO-Fraud angeschrieben?
Meist Beschäftigte, die Zahlungen auslösen dürfen: Buchhaltung, Finanzabteilung, Assistenz der Geschäftsführung. Bei Varianten mit falschem Gehaltskonto trifft es die Personalabteilung, bei manipulierten Rechnungen den Einkauf.
Kann man das Geld zurückholen?
Manchmal, wenn Sie sehr schnell handeln. Das LKA Baden-Württemberg rät, sofort die eigene Bank um Stornierung und Rückholung zu bitten und danach Anzeige zu erstatten. Im Praxisbeispiel der ProPK ist das Geld nach der Überweisung verloren.
Schützt ein Videocall vor CEO-Fraud?
Nein. Im Fall Arup waren alle anderen Teilnehmer einer Videokonferenz laut Hongkonger Polizei Deepfakes. Das BSI weist darauf hin, dass Gesichter heute teils in Echtzeit getauscht werden können. Ein Rückruf über eine selbst gewählte, bekannte Nummer ist verlässlicher als jedes Bild.
Quellen
- CEO-Fraud: Betrüger geben sich als Chef aus, Polizeiliche Kriminalprävention der Länder und des Bundes
- Handlungsempfehlungen gegen E-Mail-Betrug, Landeskriminalamt Baden-Württemberg, ZAC
- Deepfakes: Gefahren und Gegenmaßnahmen, BSI
- Einfluss von KI auf die Cyberbedrohungslandschaft (April 2024), BSI
- Auswirkungen auf die Cybersicherheit von Organisationen durch die Entwicklung im Bereich Künstlicher Intelligenz (BITS-B 2026-262788-1032, 22.06.2026), BSI
- Nur jedes zehnte Unternehmen gegen KI-gestützte Angriffe gerüstet (KI-Sicherheitsstudie 2026), BSI und TÜV-Verband
- Internet Organised Crime Threat Assessment (IOCTA) 2026, Europol
- 2025 IC3 Annual Report, FBI Internet Crime Complaint Center
- Arup revealed as victim of $25 million deepfake scam involving Hong Kong employee, CNN
- Leoni stampft Gewinnziel wegen Betrugsfall ein, Börsen-Zeitung